En noviembre de 2024, un empleado de la Cooperadora del Hospital Central abrió un PDF que había llegado por correo. En cuestión de minutos desaparecieron $198,5 millones destinados a tratamientos oncológicos. Siete meses después, una empresa mendocina de cobros electrónicos amaneció con la cuenta vaciada y préstamos tomados a su nombre: más de $300 millones en una sola mañana.
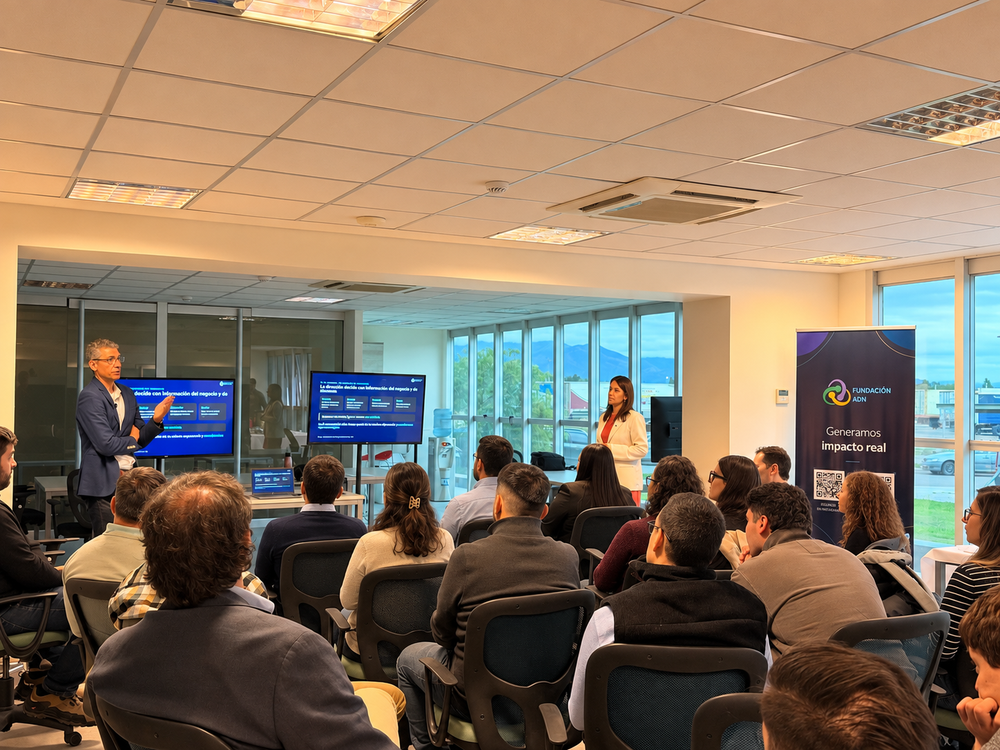
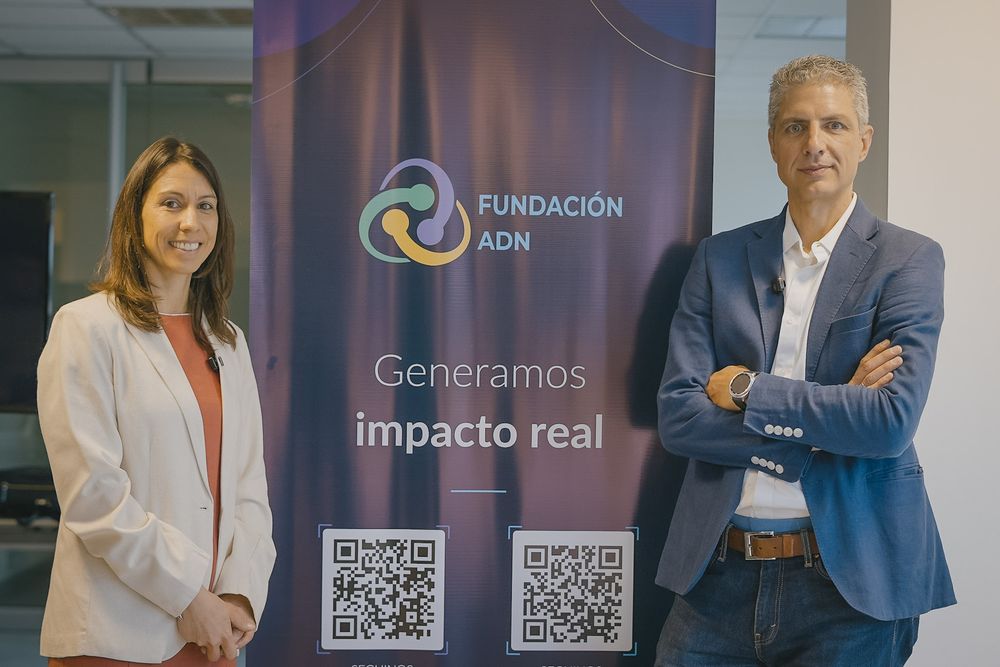
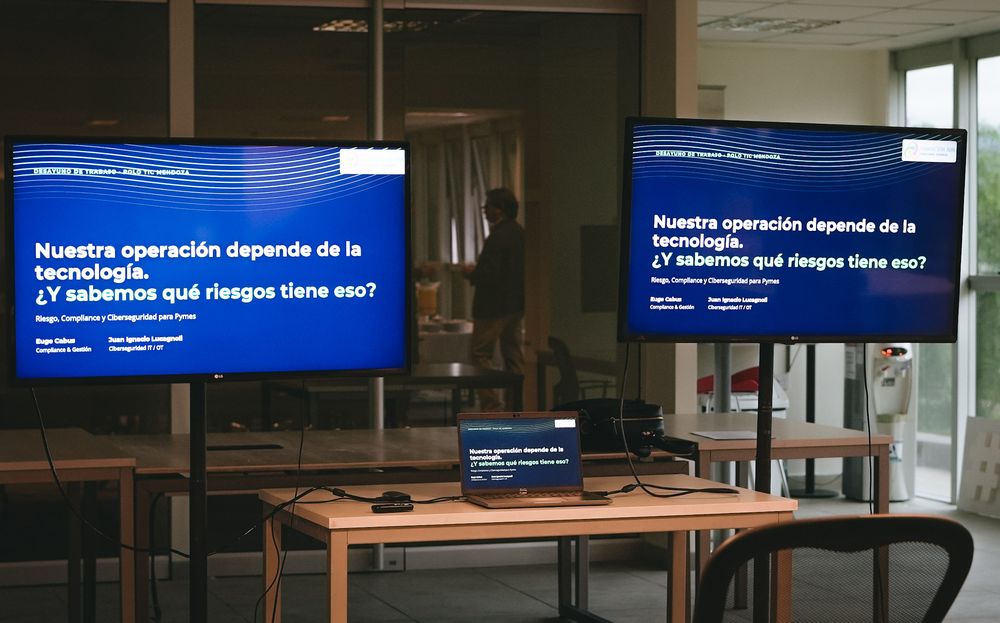
Esos dos casos abrieron la conversación este miércoles en el desayuno de trabajo que Fundación ADN organizó para pequeñas y medianas empresas de la provincia. La jornada, con 30 cupos, se realizó junto a Fortinet, compañía internacional de ciberseguridad que acompañó la propuesta como partner de la fundación. Estuvo a cargo de la abogada María Eugenia Cabus, especialista en compliance y gestión, y de Juan Ignacio Lucagnoli, especialista en ciberseguridad de Fortinet, y contó con la presencia de Mauricio Badaloni, uno de los fundadores de Fundación ADN.
La idea que atravesó la mañana fue sencilla. Hoy casi cualquier comercio vende por WhatsApp, factura con un sistema electrónico, cobra con billeteras virtuales y guarda los datos de sus clientes en la nube. Si alguno de esos sistemas se cae, el negocio se frena.
Ciberataques cada vez más frecuentes
Según los datos compartidos en la jornada, seis de cada diez pymes argentinas sufrieron al menos un ciberataque en el último año. “Somos chicos, a nadie le interesa atacarnos”, fue una de las frases que se pusieron en discusión.
Los ataques actuales son automáticos y buscan puertas abiertas en cualquier empresa, grande o chica. Un correo falso que cambia la cuenta de destino de un pago o una contraseña que comparten varios empleados alcanzan para provocar una pérdida.
La charla también abordó lo que llega después del ataque: los reclamos de clientes y proveedores y las obligaciones legales. Mendoza tiene desde septiembre su propia ley de ciberseguridad, la 9.726, que todavía espera su reglamentación y alcanza a las empresas que prestan servicios tecnológicos al Estado provincial.
Al cierre, los asistentes se llevaron una herramienta de autodiagnóstico para conocer en cinco minutos el nivel de riesgo de su empresa y una lista de tareas para empezar a trabajar: comprobar que las copias de seguridad funcionen, activar la verificación en dos pasos en el correo y el banco, revisar quién tiene acceso a cada sistema y definir a quién llamar en la primera hora si algo falla.